
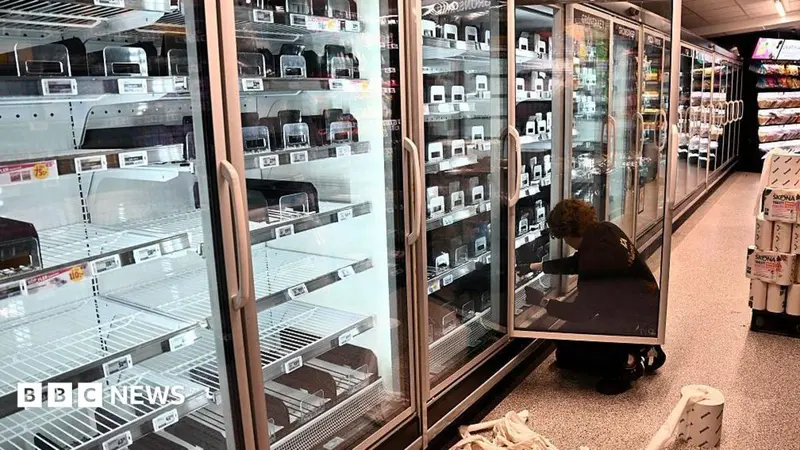
В Британии вывели из открытого интернета тысячи устройств, управляющих холодильниками и морозильниками в супермаркетах и других компаниях. Так власти, специалисты по кибербезопасности и бизнес отреагировали на уязвимость в контроллерах британского производителя Resource Data Management (RDM), обнаруженную в конце октября. Как сообщает BBC, операция затронула десятки тысяч холодильных установок.
BBC описала операцию по защите британских компаний от возможных атак. Уязвимость могла дать хакерам возможность вмешаться в работу оборудования, если бы они её обнаружили и использовали. По данным BBC, операция проходила втайне, а издание отложило публикацию, чтобы снизить риск вреда от хакеров, если бы они обнаружили уязвимость.
Тысячи устройств отключили от открытого интернета
Уязвимость нашли этичные хакеры из компании Omega Systems. Эксперты фирмы Pen Test Partners проверили и дополнили результаты, после чего помогли предупредить об угрозе. К работе подключились Национальный центр кибербезопасности Великобритании, Министерство окружающей среды, продовольствия и сельского хозяйства и Агентство по пищевым стандартам. Они провели телефонные конференции с представителями отрасли и поручили связаться с компаниями, которым мог угрожать риск.
Некоторые устройства отключили от интернета удалённо, в других случаях сотрудникам велели физически вынуть сетевые кабели и следить за температурой вручную. По данным BBC, большинство крупных британских супермаркетов направили на эту задачу ИТ-специалистов. Работник одной крупной сети рассказал изданию, что в течение недели компания отключала сотни устройств в день. Название сети не приводится.
Предупреждения получили не только супермаркеты. В список вошли магазины у дома, заправки, рестораны и сети быстрого питания, стадионы, гостиницы, предприятия пищевой промышленности и холодильные склады. Один контроллер RDM может дистанционно управлять температурой сразу в нескольких десятках холодильников и морозильников.
Спор о том, насколько уязвимы контроллеры
Кен Манро из Pen Test Partners заявил, что у контроллеров была проблема со слабыми паролями, схожая с недостатками оборудования, атакованного в Европе. По его оценке, преступники или хакеры, действующие от имени государств, могли обнаружить уязвимость в течение нескольких дней.
RDM оспорила серьёзность уязвимости и заявила, что сравнивать её оборудование с контроллерами, атакованными в континентальной Европе, некорректно: для взлома требовалось бы получить аппаратное устройство. Этичные хакеры возразили, что такое устройство можно недорого купить в интернете. Генеральный директор RDM Гед Эванс сообщил, что уязвимость выявили в тестовой среде, а проверка вышла за рамки обычных испытаний и включала разборку оборудования.
Что известно о предыдущих атаках
В этом году холодильные системы уже становились целью атак. В августе пострадало небольшое число военных баз США. 11 и 12 октября сотни супермаркетов и предприятий пищевой промышленности во Франции подверглись атакам на контроллеры Danfoss. 1 и 2 ноября атаки затронули десятки супермаркетов в семи странах Европы; сильнее всего пострадали Бельгия и Люксембург. BBC сообщала, что предыдущие атаки привели к порче тонн продуктов и ущербу в миллионы фунтов.
RDM заявила, что выпустила первые обновления и связалась с клиентами, чтобы предупредить их и рекомендовать меры защиты. Компания также сообщила, что не обнаружила признаков злонамеренной активности на контроллерах и продолжает наблюдать за ситуацией вместе с Национальным центром кибербезопасности и другими ведомствами.
Комментарии
Чтобы оставить комментарий, войдите или зарегистрируйтесь. Войти Регистрация
Комментариев пока нет.