
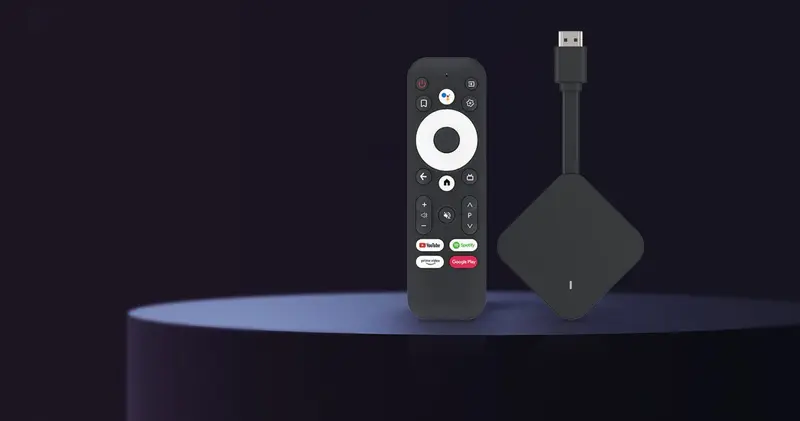
Компания Google и группа партнёров в сфере информационной безопасности заявляют, что им удалось ликвидировать ботнет X.CPE, который был скрыт в более чем 1,3 миллиона приставок Android TV в свыше 200 странах. Этот случай имеет важное значение, поскольку бэкдор был установлен ещё до того, как устройства поступили в дома пользователей, что позволяло преступникам использовать подключения абонентов без их ведома и согласия.
Что, по утверждению Google, было скрыто в этих устройствах
По данным Google, X.CPE находился в прошивке устройств, где работал с привилегиями системного уровня, а не как обычное приложение. Компания отмечает, что этот код мог отключать Google Play Protect перед загрузкой дополнительного вредоносного ПО, что давало операторам возможность незаметно устанавливать программное обеспечение и сохранять контроль над приставкой.
По данным Google, устройства использовались для мошенничества с рекламой, предоставления прокси-сервисов для частных пользователей, перепродажи пропускной способности и распространения дополнительного вредоносного ПО. Google также отмечает, что бэкдор предоставлял операторам доступ к скриншотам в режиме реального времени, нажатиям клавиш, данным учетных записей, информации об устройствах, спискам приложений и системным журналам.
Google заявляет, что абсолютно уверена в том, что компания Videostrong Technology, расположенная в Шэньчжэне и занимающаяся производством Android TV-приставок и других устройств, намеренно создала и эксплуатировала этот бэкдор с целью извлечения финансовой выгоды. Google не считает, что это была ошибка или дело рук недобросовестного сотрудника.
Почему ликвидация этой угрозы имеет важное значение
Масштаб проблемы превышает размеры самой бот-сети. С 3 июня по 1 октября система TrendAI зафиксировала 1 472 554 заражённых устройства 206 моделей, в то время как Google и её партнёры сообщили, что кампания охватила более 1,3 миллиона устройств в более чем 200 странах.
Google также отмечает, что блокировка командных доменов, используемых модулями вредоносного ПО, может прервать доступ как минимум к ещё 10 миллионам скомпрометированных устройств, к которым доступ осуществлялся через другие каналы. Это означает, что операция была направлена не только на сами телевизионные приставки, но и на более широкую преступную инфраструктуру, которая их использовала.
Большинство заражённых устройств составляли приставки Android TV, однако, по данным Google, бэкдор также обнаруживался в устройствах для телемедицины, караоке-аппаратах и системах цифровых вывесок. Эта закономерность указывает на проблему в цепочке поставок: устройства, выглядевшие вполне обычными, уже имели скрытый доступ к системе на момент продажи.
Что изменила компания Google после обнаружения
Google сообщает, что обновила процедуру проверки производителей и ужесточила контроль прошивки для сертифицированных устройств Android TV после обнаружения уязвимости, позволявшей загружать вредоносный код после первой загрузки. Компания также разорвала отношения с Videostrong и запретила этой компании, а также любым её будущим дочерним или аффилированным предприятиям, производить сертифицированные устройства Android или поставлять программное обеспечение сертифицированным производителям.
Google отмечает, что этот бэкдор сложно удалить, поскольку он находится в прошивке и переустанавливается после перезагрузки. Компания Google приняла правовые меры в отношении командной инфраструктуры ботнета и обновила процесс проверки устройств.
В операции по ликвидации ботнета участвовали Google, Plume, TrendAI, Lumen, HUMAN Security, Synthient и Национальное полицейское агентство Японии. Компании сообщили, что объединили результаты исследований в области безопасности, данные о видимости сетей и аналитику угроз, чтобы ликвидировать инфраструктуру управления ботнетом и домены, используемые связанными семействами вредоносных программ.
Комментарии
Чтобы оставить комментарий, войдите или зарегистрируйтесь. Войти Регистрация
Комментариев пока нет.